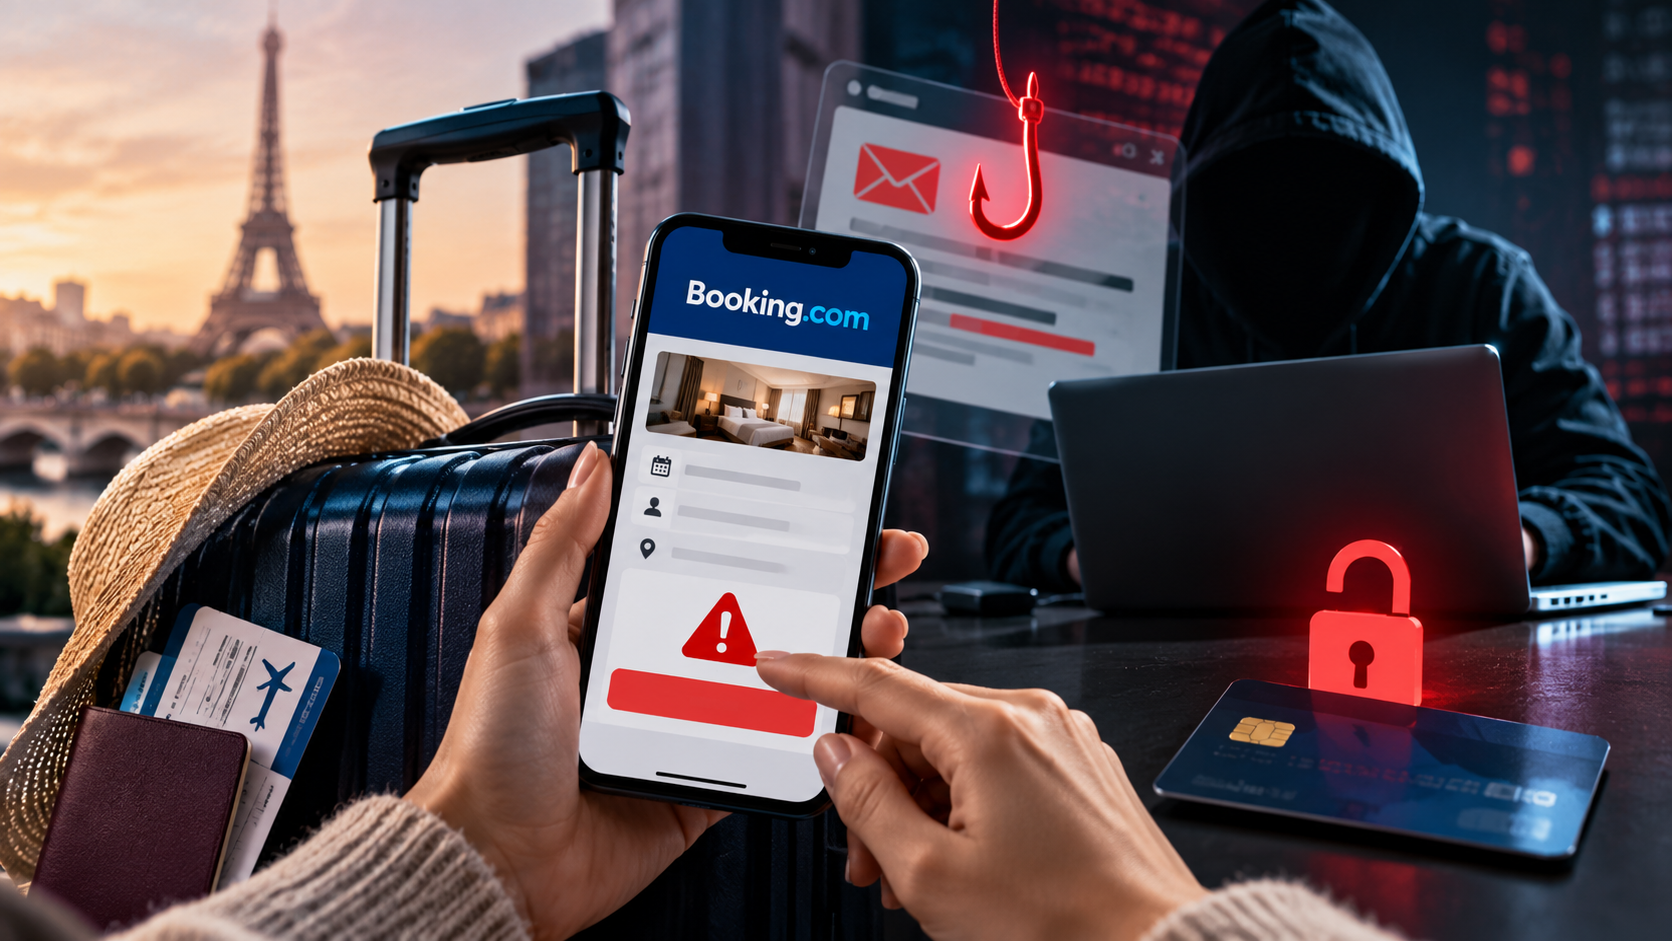
Нова хвиля шахрайських повідомлень під виглядом Booking.com загрожує туристам втратою грошей та персональних даних. Зловмисники надсилають листи з іменами клієнтів, датами проживання та посиланнями на підроблені сайти. Тим часом Європейська комісія розпочала розслідування щодо здатності популярної платформи захищати користувачів від шахрайства.
Бронювання під загрозою: як виглядає шахрайське повідомлення
Редакції стало відомо про підозріле повідомлення, надіслане від імені Booking.com у жовтні 2026 року.
У листі англійською мовою зазначалося, що бронювання на 14–16 листопада нібито очікує на додаткову перевірку. Одержувачу пропонували перейти за спеціальним посиланням і заповнити відсутню інформацію.
Водночас повідомлення містило попередження: якщо дані не будуть оновлені, бронювання можуть скасувати.
На перший погляд, лист виглядає як звичайне службове повідомлення туристичної платформи. Проте уважний аналіз інтернет-адреси виявляє тривожну деталь.
Замість офіційного домену booking.com користувача скеровували на сторонній ресурс:
Саме ця адреса є однією з головних ознак можливої фішингової атаки.
Слово booking на початку адреси створює ілюзію належності до відомого сервісу. Насправді основним доменом є hotel-stay26.com, який не є офіційним доменом Booking.com.
Звідки шахраї знають персональні дані туристів?
Особливе занепокоєння викликає використання персоналізованих повідомлень.
Зловмисники можуть зазначати справжні імена гостей, дати заїзду та виїзду, назви готелів і навіть номери бронювань.
Це робить шахрайські листи значно переконливішими, адже людина, яка справді планує подорож, може сприйняти повідомлення як офіційне.
Один із можливих шляхів отримання таких даних — компрометація облікових записів готелів, які співпрацюють із Booking.com.
Кіберзлочинці можуть отримати доступ до систем управління бронюваннями, після чого використовувати інформацію про гостей для персоналізованих атак.
У квітні 2026 року німецькі організації захисту споживачів повідомляли про випадки, коли шахраї використовували справжні дані бронювань для надсилання підроблених запитів на оплату.
Також Booking.com повідомляв окремих користувачів про підозрілу активність, унаслідок якої сторонні особи могли отримати доступ до частини інформації, пов’язаної з бронюваннями.
Водночас компанія зазначала, що не було отримано доступу до паролів користувацьких акаунтів або їхньої фінансової інформації.
Євросоюз розпочав розслідування щодо Booking.com
Ситуація набула особливої актуальності після подій 21 жовтня 2026 року.
Європейська комісія розпочала офіційне розслідування щодо Booking.com у межах Закону ЄС про цифрові послуги (Digital Services Act).
Регулятори перевірятимуть, чи достатньо ефективно платформа протидіє шахрайським оголошенням, фішинговим атакам та іншим ризикам для користувачів.
Особливу увагу приділять випадкам, коли злочинці використовують інформацію про реальні бронювання, щоб видавати себе за готелі або представників сервісу.
Якщо порушення законодавства будуть доведені, компанії можуть загрожувати значні фінансові санкції — до 6% її загального світового річного обороту.
Водночас початок розслідування не означає встановлення вини компанії. Booking.com заявив про співпрацю з європейськими регуляторами.
Сотні постраждалих і сотні тисяч фунтів збитків
Проблема далеко не нова.
За інформацією британської служби Action Fraud, лише за період із червня 2023 року до вересня 2024 року було зареєстровано 532 повідомлення про шахрайство, пов’язане з використанням облікових записів готелів на Booking.com.
Загальні фінансові втрати постраждалих становили приблизно 370 тисяч фунтів стерлінгів.
У деяких випадках злочинці надсилали повідомлення безпосередньо через систему комунікації туристичної платформи. Через це навіть листування всередині застосунку не завжди гарантувало, що співрозмовником є справжній представник готелю.
Фахівці Microsoft також документували масштабні фішингові кампанії, спрямовані проти працівників готельного бізнесу. Метою таких атак було викрадення облікових даних і подальше фінансове шахрайство.
Як не стати жертвою шахраїв?
Експерти з кібербезпеки рекомендують дотримуватися кількох правил:
- Перевіряйте адресу сайту. Наявність слова Booking у посиланні не означає, що ресурс належить офіційній платформі.
- Не вводьте банківські дані на сторонніх сайтах. Особливо якщо посилання надійшло в несподіваному повідомленні.
- Не піддавайтеся психологічному тиску. Попередження про термінове скасування бронювання часто використовують для маніпуляцій.
- Перевіряйте інформацію самостійно. Відкрийте офіційний застосунок Booking.com або введіть адресу сайту вручну.
- Зв’язуйтеся безпосередньо з готелем. Якщо виникли сумніви, скористайтеся контактами, отриманими з незалежного перевіреного джерела.
- Якщо ви вже ввели дані картки, негайно зверніться до банку. За необхідності заблокуйте картку та повідомте про можливе шахрайство.
Довіра туристів — головна мішень кіберзлочинців
Сучасні шахрайські схеми стають дедалі складнішими. Злочинці більше не обмежуються примітивними листами з граматичними помилками.
Вони використовують професійно оформлені повідомлення, персональні дані, копії відомих сайтів та психологічні маніпуляції.
Найнебезпечніше те, що навіть справжні дані бронювання не гарантують справжності повідомлення.
Історія з підозрілим посиланням booking.hotel-stay26.com демонструє, наскільки легко користувача можуть спробувати перенаправити зі знайомого туристичного сервісу на сторонній ресурс.
Походження конкретного домену та його фактичне використання потребують додаткової технічної перевірки. Однак структура посилання та зміст повідомлення відповідають відомим ознакам фішингових атак.
Головне правило цифрової безпеки залишається незмінним: навіть якщо повідомлення містить ваше ім’я, точні дати подорожі та виглядає офіційним, ніколи не передавайте конфіденційні дані без незалежної перевірки.
Адже кілька секунд уважності можуть врятувати не лише бронювання, а й гроші на банківському рахунку.